ISACA
Germany Chapter
Germany Chapter
Fachwissen für verantwortungsvolle IT.
ISACA ist ein internationaler Berufsverband für IT-Governance, IT-Audit, Informationssicherheit sowie Risk und Compliance. Das Germany Chapter verbindet diese Fachgebiete durch Weiterbildung, Publikationen und den Austausch in der Praxis.
Das Rahmenwerk COBIT hilft dabei, Unternehmensziele mit einer nachvollziehbaren Steuerung der IT zu verbinden. Ergänzend bieten die nationalen Zertifikate fachliche Vertiefungen in Governance, Compliance und IT-Risikomanagement.
Mein Bezug verbindet Mitgliedschaft und Ausschussarbeit mit fachlichen Qualifikationen und Veröffentlichungen. So fließen Methodenwissen und der Austausch mit anderen Fachleuten in meine Arbeit ein.
Fachlicher Bezug
- Governance und COBIT
- Informationssicherheit und Audit
- Wissenstransfer und Vernetzung
Governance, Compliance und Sicherheit verbinden.
IT-Governance Manager (ITGM)
IT-Steuerung mit COBIT: Unternehmensziele, Verantwortlichkeiten und nachvollziehbare Entscheidungen.
IT-Compliance Manager (ITCM)
Anforderungen systematisch erfassen und ihre Umsetzung in der IT wirksam steuern.
Certified Information Security Manager (CISM)
Informationssicherheits-Governance, Risikomanagement und die Steuerung eines Sicherheitsprogramms.
IT-Governance & IT-Compliance Practitioner
Praktische Anwendung von COBIT im Umfeld von Governance und Compliance.
IT Risk Practitioner
IT-Risiken methodisch bewerten und in die Governance einordnen.
Austausch, der in die Praxis führt.
Mitgliedschaft
Ich bin Mitglied im ISACA Germany Chapter und nutze den Austausch zu Governance, Informationssicherheit und regulatorischer Umsetzung.
Ausschussarbeit
Im Ausschuss für Netzwerke und Veranstaltungskooperationen wirke ich an fachlichem Austausch und der Vernetzung der Community mit.
Publikationen
Mein Beitrag in der Fachzeitschrift IT-Governance und mein Fachbuch in der ISACA-Reihe verbinden Methoden mit praktischer Umsetzung.
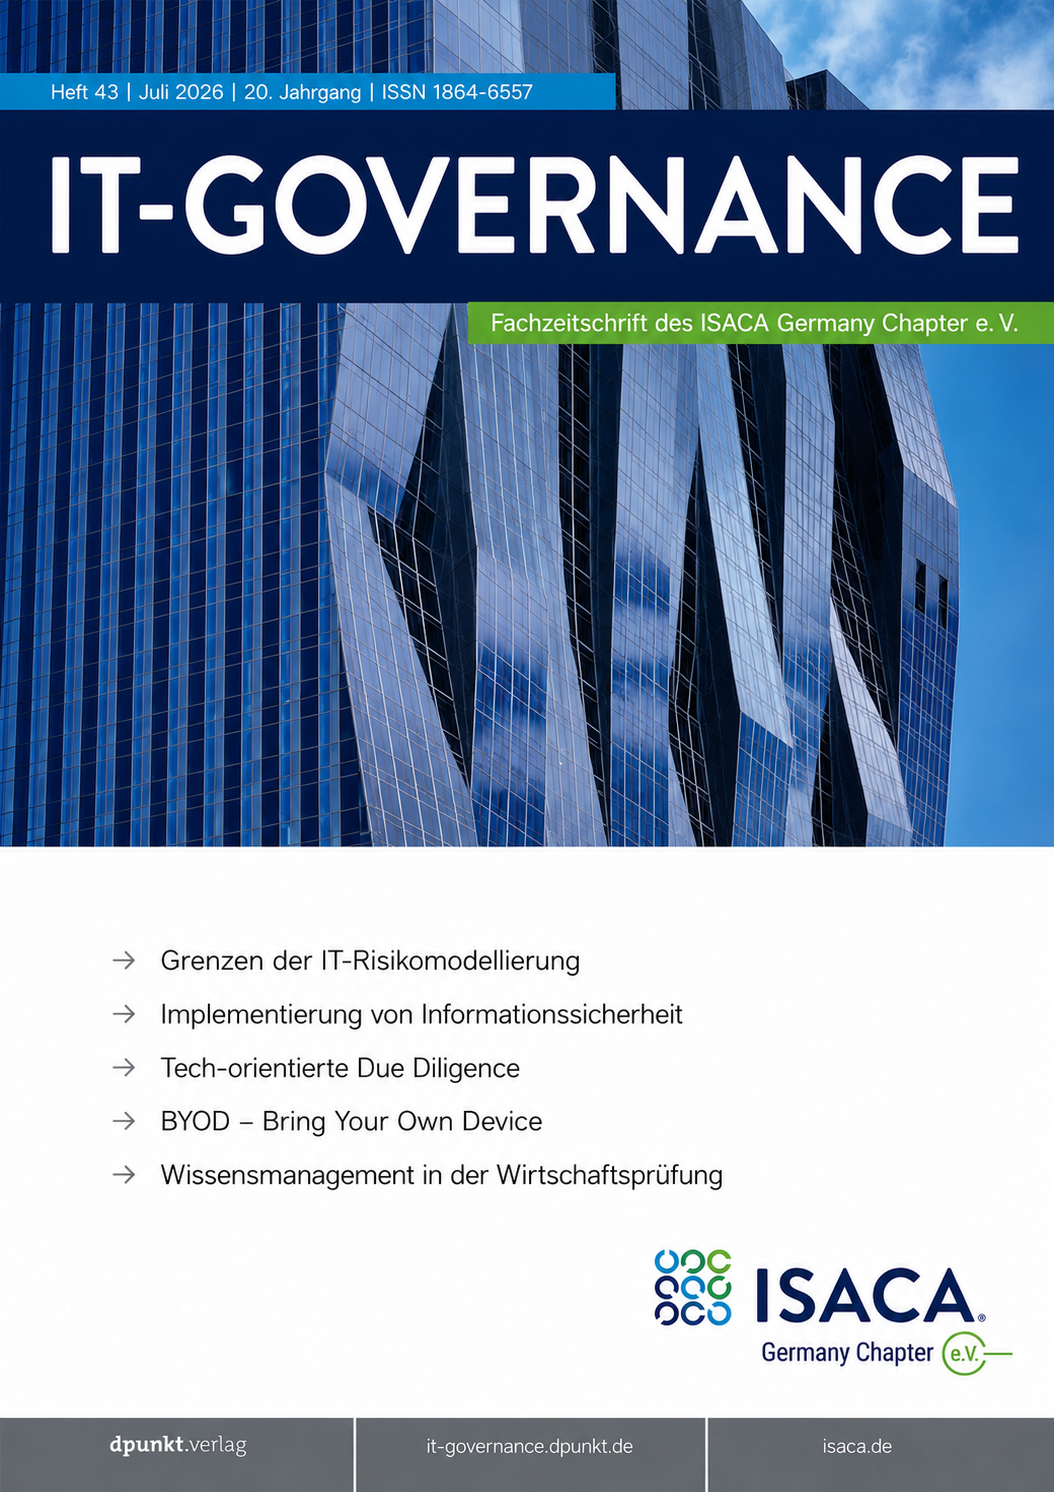
BYOD messbar machen.
Ein Praxisansatz mit COBIT 19 und IT-BSC
Mein Beitrag verbindet die IT-Balanced Scorecard mit COBIT 19. Kennzahlen, Reifegrad und ein 180-Tage-Fahrplan machen die Steuerung privater Endgeräte nachvollziehbar.
Markus Groß · Fachzeitschrift des ISACA Germany Chapter · Heft 43, Juli 2026
NIS2, DORA und AI-Act
in der Praxis.
Regulatorische Anforderungen integriert, wirksam und prüfbar umsetzen
Das Buch übersetzt die drei Regelwerke in gemeinsame Verantwortlichkeiten, Prozesse, Kontrollen und Nachweise. Checklisten und Umsetzungshilfen unterstützen die Arbeit bis zur Audit-Vorbereitung.
Markus Groß · ISBN 978-3-98889-081-8
Geplante Veröffentlichung: Dezember 2026, laut Verlag.
Governance lebt vom Austausch.
Sie möchten an Fachthemen anknüpfen oder Erfahrungen teilen?