
Making your governance compliant – aligning people, processes, and purpose
Dr. Markus Groß, MBA
CISM | LEAD AUDITOR | FACHBUCHAUTOR



Welche Schwerpunkte prägen mein Profil?
IT-Governance verbindet Unternehmensziele, klare Verantwortlichkeiten und wirksame Steuerung zu einer belastbaren IT.
Informationssicherheit schützt Daten, Systeme und Prozesse durch klare Risiken, wirksame Kontrollen und belastbare Nachweise.
KI-Management schafft klare Verantwortlichkeiten, kontrollierte Anwendungen und nachvollziehbare Entscheidungen.
Strategieberatung übersetzt Ziele und Analysen in klare Entscheidungen, realistische Prioritäten und wirksame Umsetzung.
Von KAIT zu DORA-Compliance
Der Übergang von KAIT zu DORA-Compliance: IT-Governance an regulatorischen Anforderungen ausrichten und digitale Resilienz in den Mittelpunkt stellen.

Auslagerungen wirksam steuern
Konzernweite IT-Governance zur risikoorientierten Steuerung von Auslagerungen – unter Berücksichtigung der Anforderungen aus ISAE 3402, SOX und DORA.

Auslagerungsrisiken systematisch bewerten
Regulatorische Risikoanalysen für Auslagerungen in die IT-Governance integrieren – im Projektkontext von KWG, MaRisk und BAIT.

IT-Support mit ITIL modernisieren
Incident- und Problemmanagement in einem ITIL-basierten Ticketingsystem umsetzen – mit dem Ziel, die Kundenzufriedenheit zu erhöhen und IT-Kosten zu senken.

Beschaffung im Händlernetz optimieren
Ein Stützpunkthändlerkonzept für C-Artikel entwickeln und Ressourcen bündeln – für eine gezielte Beschaffung und die Unterstützung neuer Kundengruppen.

Einkauf mit E-Procurement stärken
E-Procurement als Instrument zur Beschaffungsoptimierung einsetzen – um Einkaufsprozesse unter zunehmendem Wettbewerbs- und Preisdruck weiterzuentwickeln.
EU-Regulatorik.
Compliance mit KI
EU-Anforderungen in die Praxis bringen: KI-gestützte Richtlinien, Register und Reports für Ihre Organisation. Assessments und Mock Audits zeigen, wo Handlungsbedarf besteht.
Regeln verstehen. Dokumente erstellen. Nachweise strukturieren.
KI-Governance-Dokumente
Passend zu Ihrer Organisation. Direkt weiterbearbeitbar.
Richtlinien & Policies
Verantwortlichkeiten klar festlegen.
Register & Reports
Nachweise übersichtlich bündeln.
Schulungsbausteine
Wissen gezielt vermitteln.
Regulatorik-Assessment
Regulatorische Anforderungen einordnen. Prioritäten erkennen.
Mock Audit
Lücken erkennen. Audit-Vorbereitung gezielt verbessern.
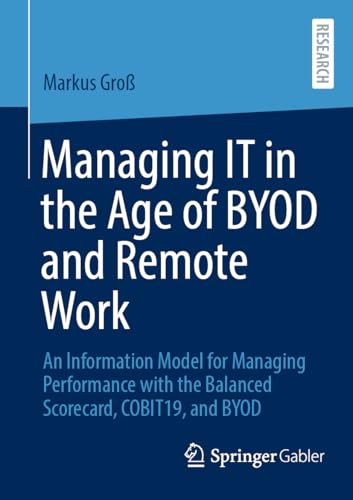
Managing IT in the Age of BYOD and Remote Work
Die Veröffentlichung beschäftigt sich mit IT-Management im Spannungsfeld von Bring Your Own Device und ortsunabhängigem Arbeiten. Im Fokus stehen die Chancen neuer Arbeitsformen sowie Fragen der Steuerung und Sicherheit. Das Werk verbindet IT-Balanced-Scorecard, COBIT und empirische Untersuchungen zu BYOD. Strategische Ziele werden mit messbaren Leistungsindikatoren verknüpft.
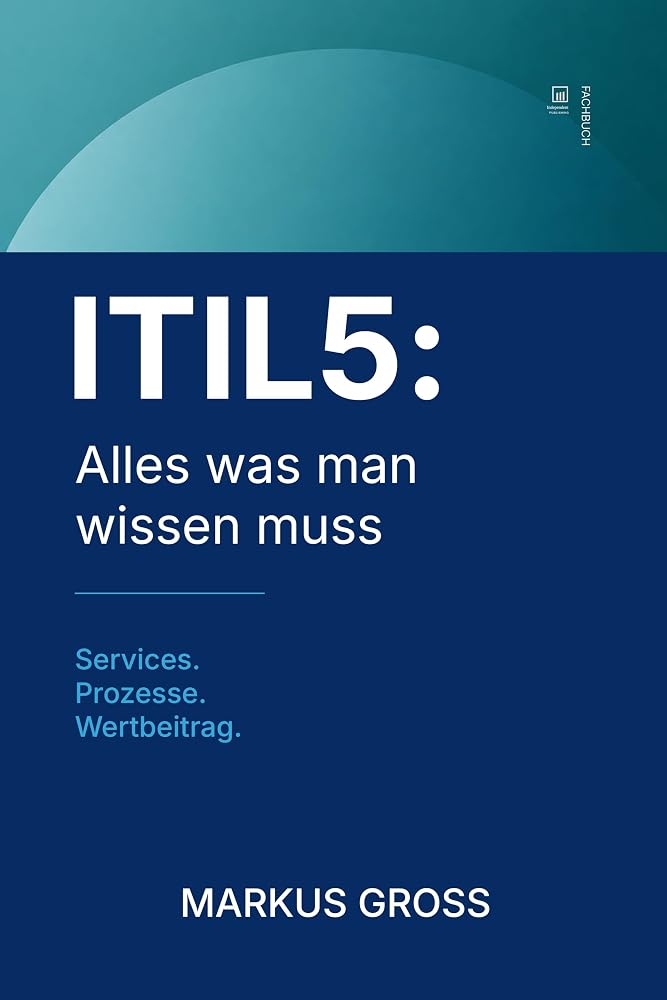
ITIL5
Eine vertiefte Betrachtung von ITIL 5 als Orientierungsrahmen für Service Management und Wertschöpfung. Das Buch ordnet Rollen, Prozesse und Service-Leistungen in eine nachvollziehbare Managementperspektive ein. Wertströme, Servicequalität und kontinuierliche Verbesserung werden gemeinsam analysiert. Der Nutzen von IT-Leistungen soll als nachvollziehbarer Managementbeitrag erkennbar werden.
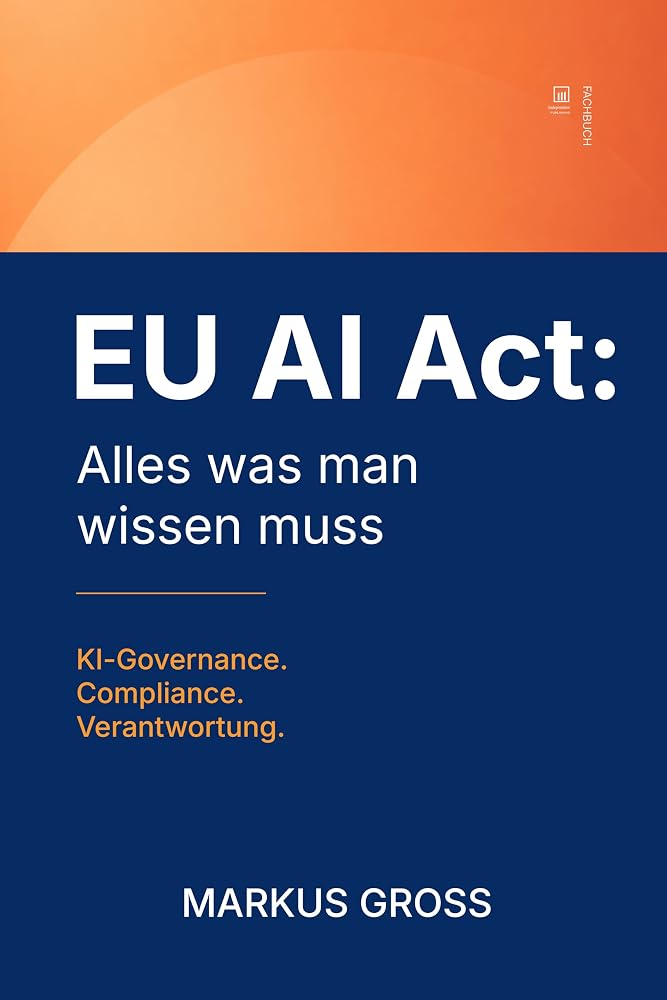
EU AI Act
Eine fachliche Einordnung des EU AI Act im Kontext von Governance und organisatorischer Verantwortung. Im Mittelpunkt stehen der Umgang mit KI-Risiken, verbindliche Pflichten und die Frage, wie KI nachvollziehbar und kontrollierbar eingesetzt werden kann. Das Werk beleuchtet Risikoklassen, die Rollen der beteiligten Akteure, Transparenz und Dokumentationspflichten. Entscheidend ist die wirksame Steuerung über den KI-Lebenszyklus.
AI GOVERNANCE
Die wirksame Steuerung künstlicher Intelligenz verbindet Innovationsfähigkeit mit Risikobewusstsein und regulatorischer Nachvollziehbarkeit. Im Mittelpunkt stehen unternehmerische Verantwortung, Governance-Entscheidungen und belastbare Strukturen für den KI-Einsatz. KI-Inventar, Risikobewertung, Freigaben und menschliche Aufsicht werden miteinander verknüpft. Verantwortlicher KI-Einsatz wird damit steuerbar und nachweisbar.
NIS2, DORA und AI-Act in der Praxis
Das Fachbuch betrachtet NIS2, DORA und den EU AI Act als unterschiedliche, aber miteinander verbundene regulatorische Perspektiven. Sie stellt den praktischen Umgang mit Sicherheit, Resilienz und KI-Verantwortung in den Vordergrund. Schnittstellen zwischen Cybersicherheit, digitaler Resilienz und KI-Governance werden systematisch aufgezeigt. Gemeinsame Nachweise und unterschiedliche Pflichten bleiben dabei unterscheidbar.
aus meinem Blog



