
BLOG

BLOG

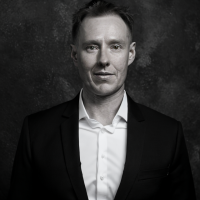
Dr. Markus Groß verbindet regulatorische Anforderungen mit IT-Steuerung und organisatorischer Umsetzung. Als Fachbuchautor und Dozent bringt er langjährige Erfahrung in Governance, Informationssicherheit, Compliance, Service-Management und der Steuerung komplexer IT-Vorhaben ein.

Sein Schwerpunkt liegt auf der Frage, wie Organisationen IT und KI wirksam und verantwortungsvoll steuern: mit klaren Verantwortlichkeiten, nachvollziehbaren Entscheidungen und einem bewussten Umgang mit Risiken. In seinen Beiträgen ordnet er fachliche und regulatorische Entwicklungen ein, beleuchtet Zielkonflikte und zeigt Konsequenzen für die Praxis auf. Dabei verbindet er die Perspektive der Unternehmenssteuerung mit den konkreten Herausforderungen der Umsetzung.

Es gab eine Zeit, in der ein „Hackerangriff“ noch so simpel war, dass er mit wenigen Tastenanschlägen und einem guten Gedächtnis durchgeführt werden konnte. In den 1980er-Jahren bestand ein typischer Angriff häufig darin, das Passwort eines Kollegen zu…
IT

Vom Passwortklau zur Cyberkrise – So haben sich Angriffe verändert

Seit Jahren diskutieren Politik, Wirtschaft und IT-Sicherheits-Expert:innen über die Frage, wie man die digitale Widerstandsfähigkeit (Resilienz) von Finanzunternehmen in Europa einheitlich, verbindlich und zukunftsfähig gestalten kann. Cyberangriffe,…
IT

DORA einfach erklärt – Was das neue EU-Gesetz wirklich bedeutet

Die EU verschärft ihre Anforderungen an die IT-Sicherheit – und zwar deutlich. Mit der NIS2-Richtlinie tritt ab Ende 2024 ein Regelwerk in Kraft, das für viele Unternehmen zum ersten Mal echte gesetzliche Pflichten im Bereich Cybersicherheit mit sich bringt.…
IT

NIS2 – Was jetzt auf Unternehmen zukommt

Wenn wir heute das Wort „Hacker“ hören, schießen den meisten sofort stereotype Bilder in den Kopf: ein dunkler Raum, das fahle Licht eines Monitors, grüne Zeichenketten, die über den Bildschirm laufen, und irgendwo eine Person mit Kapuzenpulli, die…
IT

Hacker gab's schon immer – Wie alles begann

C5 – der Cloud Computing Compliance Criteria Catalogue des BSI – hat eine erstaunliche Karriere hinter sich. Was als Antwort auf die notorische Intransparenz großer Plattformen begann, ist heute vielerorts Prüfstandard, Einkaufsfilter und Beruhigungspille in…
IT

Audit oder Alibi? Wie C5 zum echten Prüfrahmen wird

Unterschrift von Dr. Markus Groß

We use cookies

We use cookies on our website. Some of them are essential for the operation of the site, while others help us to improve this site and the user experience (tracking cookies). You can decide for yourself whether you want to allow cookies or not. Please note that if you reject them, you may not be able to use all the functionalities of the site.

CookieHint and Consent by reDim GmbH (Opens in a new window)