
Making your governance compliant – aligning people, processes, and purpose
Dr. Markus Groß, MBA
CISM | LEAD AUDITOR | FACHBUCHAUTOR



Berufliche Expertise
Welche Schwerpunkte prägen mein Profil?
IT Governance
Ich kläre, wer über IT-Vorhaben entscheidet und woran sich ihre Wirkung messen lässt.
Informationssicherheit
Ich plane, steuere und optimiere Schutzmaßnahmen für Daten, Systeme und Prozesse. Ihre Wirksamkeit muss sich belegen lassen.
KI-Management
Ich mache Verantwortlichkeiten, Kontrollen und Nachweise für den Einsatz von KI greifbar.
Strategieberatung
Ich mache Handlungsoptionen vergleichbar und leite daraus klare Prioritäten für die Umsetzung ab.
Von KAIT zu DORA-Compliance
Der Übergang von KAIT zu DORA-Compliance: IT-Governance an regulatorischen Anforderungen ausrichten und digitale Resilienz in den Mittelpunkt stellen.

Auslagerungen wirksam steuern
Konzernweite IT-Governance zur risikoorientierten Steuerung von Auslagerungen – unter Berücksichtigung der Anforderungen aus ISAE 3402, SOX und DORA.

Auslagerungsrisiken systematisch bewerten
Regulatorische Risikoanalysen für Auslagerungen in die IT-Governance integrieren – im Projektkontext von KWG, MaRisk und BAIT.

IT-Support mit ITIL modernisieren
Incident- und Problemmanagement in einem ITIL-basierten Ticketingsystem umsetzen – mit dem Ziel, die Kundenzufriedenheit zu erhöhen und IT-Kosten zu senken.

Beschaffung im Händlernetz optimieren
Ein Stützpunkthändlerkonzept für C-Artikel entwickeln und Ressourcen bündeln – für eine gezielte Beschaffung und die Unterstützung neuer Kundengruppen.

Einkauf mit E-Procurement stärken
E-Procurement als Instrument zur Beschaffungsoptimierung einsetzen – um Einkaufsprozesse unter zunehmendem Wettbewerbs- und Preisdruck weiterzuentwickeln.
EU-Regulatorik.
Compliance mit KI
EU-Anforderungen in die Praxis bringen: KI-gestützte Richtlinien, Register und Reports für Ihre Organisation. Assessments und Mock Audits zeigen, wo Handlungsbedarf besteht.
Regeln verstehen. Dokumente erstellen. Nachweise strukturieren.
KI-Governance-Dokumente
Passend zu Ihrer Organisation. Direkt weiterbearbeitbar.
Richtlinien & Policies
Verantwortlichkeiten klar festlegen.
Register & Reports
Nachweise übersichtlich bündeln.
Schulungsbausteine
Wissen gezielt vermitteln.
Regulatorik-Assessment
Regulatorische Anforderungen einordnen. Prioritäten erkennen.
Mock Audit
Lücken erkennen. Audit-Vorbereitung gezielt verbessern.
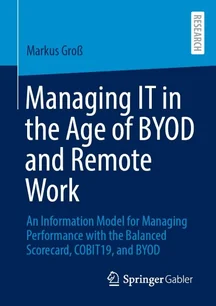
Managing IT in the Age of BYOD and Remote Work
von: MARKUS GROSS
Organisationen nutzen BYOD und Remote Work, um Talente zu gewinnen, Produktivität zu steigern und resilient zu bleiben – zugleich fehlt oft der Nachweis, welchen IT-Beitrag über „es läuft“ und „es kostet“ hinaus tatsächlich entsteht.
Das Buch führt ein Informationsmodell ein, das IT-Performance messbar und steuerbar macht, indem es Strategie, Governance und Betrieb verbindet, auf IT-Balanced-Scorecard und COBIT 2019 aufbaut und Ziele in entscheidungsrelevante KPIs und prüffähige Kontrollen übersetzt.
ITIL5:
Alles was man wissen muss
von: MARKUS GROSS
ITIL5 verbindet modernes Service Management mit digitalem Produktmanagement. Das Buch zeigt, wie Organisationen Wertströme, Services, Produkte und Governance auf messbare Ergebnisse und nachhaltige Wertschöpfung ausrichten.
Praxisnah erläutert der Band die Four Dimensions, den Product and Service Lifecycle und das ITIL Value System – ergänzt um Value Stream Management, Continual Improvement, Automatisierung und KI. 240 realistische Prüfungsfragen mit Lösungen unterstützen die Vorbereitung.
EU AI Act:
Alles was man wissen muss
von: MARKUS GROSS
Der EU AI Act macht KI-Governance zur Managementaufgabe. Das Buch zeigt, wie Organisationen KI-Systeme risikobasiert einordnen, Verantwortlichkeiten klären und Anforderungen an Transparenz, Dokumentation und Aufsicht umsetzen.
Von verbotenen Praktiken bis zu Hochrisiko-KI und KI-Modellen mit allgemeinem Verwendungszweck: Der Band übersetzt die Regulierung in umsetzbare Prozesse, Kontrollen und Nachweise. So entsteht ein belastbarer Rahmen für Management, Recht, Compliance, Risiko, Datenschutz und IT.
AI Governance
von: MARKUS GROSS
KI skalieren, ohne die Kontrolle über Entscheidungen, Risiken und Verantwortung zu verlieren. Der Management Guide verbindet strategische Steuerung mit klaren Zuständigkeiten und einem nachvollziehbaren Umgang mit KI-Anwendungen.
Von KI-Inventar und Risikoeinordnung bis zu Freigaben, menschlicher Aufsicht und belastbaren Nachweisen: Das Buch zeigt, wie Unternehmen Künstliche Intelligenz sicher, verantwortbar und regulatorisch belastbar steuern.
NIS2, DORA und AI-Act
in der Praxis
von: DR. MARKUS GROSS
Drei Regelwerke, ein belastbarer Betrieb: NIS2, DORA und den EU AI Act gemeinsam steuern und Anforderungen in klare Rollen, Prozesse, Kontrollen und prüfbare Nachweise übersetzen.
Toolboxen, Mappings, Checklisten und Playbooks helfen, Reifegrad und Lücken zu bestimmen, Prioritäten zu setzen und Audits aus dem laufenden Betrieb vorzubereiten.
aus meinem Blog

 Heutzutage baut man sich seine Welt selbst. Brachte man früher nur den Henkelmann mit Gulasch und Nudeln ins Büro, so nimmt man heute seine Arbeitsausrüstung selbst mit und baut sich seine eigene Technik-Welt. Und die Branche hat natürlich auch schon einen hübschen Namen dafür gefunden: Bring your own device. Wir reden heute mit Kühlschränken und s...



